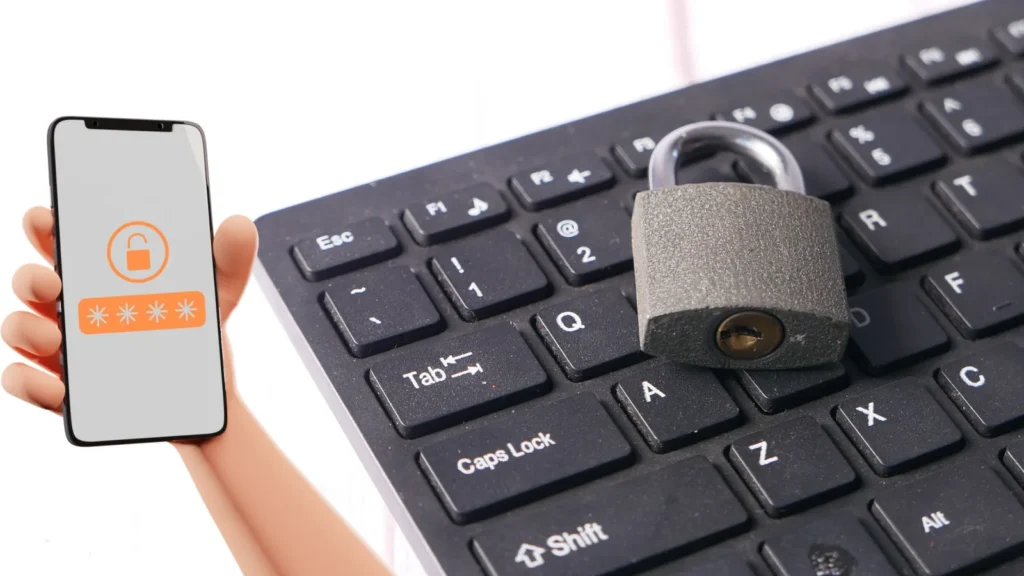
La sécurité multifactorielle protège vos données en exigeant une vérification supplémentaire pour chaque connexion.
La sécurité multifactorielle est une nécessité pour vos applications parce qu’un mot de passe seul ne suffit plus : il peut être deviné, volé par hameçonnage ou récupéré dans une fuite, et il ouvre alors toute la porte. En exigeant un deuxième facteur, un code sur un téléphone, une notification à approuver ou une clé physique, vous faites en sorte qu’un mot de passe volé ne donne accès à rien. Pour un service de garde, cela concerne d’abord le logiciel de gestion, le courriel, les portails gouvernementaux et la banque.
Le mot de passe sur l’ordinateur, le code sur le téléphone : deux facteurs, deux familles.
Pourquoi le mot de passe seul ne suffit plus
Les attaques contre les comptes sont industrielles. Des robots testent sans relâche des combinaisons courriel et mot de passe récupérées dans des fuites ; des courriels d’hameçonnage imitent votre fournisseur de logiciel pour vous faire taper vos identifiants sur une fausse page. Le service Have I Been Pwned recense, au moment d’écrire ces lignes, plus de 17,8 milliards d’adresses courriel exposées dans des fuites. Et selon Pensez cybersécurité, 41 % des Canadiens réutilisent le même mot de passe sur plusieurs comptes, alors que 53 % seulement utilisent l’authentification multifacteur.
Les résultats de la mesure sont documentés. Microsoft affirme que l’authentification multifacteur bloque plus de 99,9 % des attaques de compromission de compte. Une étude de Google menée sur un an montre qu’une invite de confirmation sur l’appareil a bloqué 100 % des robots automatisés, 99 % des campagnes d’hameçonnage de masse et 90 % des attaques ciblées (Google Security Blog, 2019).
Les trois facteurs, expliqués simplement
Le Centre canadien pour la cybersécurité décrit trois familles de facteurs dans sa publication Ajoutez des couches de protection grâce à l’authentification multifacteur : ce que vous savez (un mot de passe, un NIP), ce que vous possédez (un téléphone, une clé physique) et ce que vous êtes (empreinte digitale, visage). La sécurité multifactorielle combine au moins deux familles différentes. Un mot de passe plus une question secrète, c’est deux fois la même famille, donc pas vraiment multifactoriel. Un mot de passe plus un code généré sur votre téléphone, c’est bien deux familles.
Un point souvent mal compris : la sécurité multifactorielle ne rend pas le mot de passe inutile. Le Centre canadien pour la cybersécurité recommande toujours un mot de passe d’au moins 12 caractères ou une phrase de passe de 4 mots et plus, même avec un deuxième facteur ; les deux couches se protègent mutuellement, et c’est la combinaison qui décourage les attaquants.
Quelle méthode choisir? Le texto est le plus répandu (79 % des Canadiens reçoivent leurs codes par message texte selon Pensez cybersécurité) et il vaut beaucoup mieux que rien, mais il peut être détourné si un fraudeur réussit à faire transférer votre numéro. L’application d’authentification, gratuite, génère les codes sur l’appareil sans passer par le réseau cellulaire. La clé physique est la plus robuste contre l’hameçonnage ; réservez-la aux comptes administrateurs.
Les applications d’un service de garde à protéger, dans l’ordre
- Le courriel : c’est par lui que passent toutes les réinitialisations de mot de passe. S’il tombe, tout tombe.
- Le logiciel de gestion : dossiers des enfants, fiches santé, coordonnées, relevés fiscaux, soit l’essentiel de vos renseignements personnels au sens de la Loi 25.
- Les portails gouvernementaux : La Place 0-5, les services du ministère de la Famille, Revenu Québec, l’ARC.
- La banque et la paie : les fraudes par virement commencent presque toujours par un compte compromis.
- Le stockage infonuagique et les médias sociaux : photos, documents, page publique du milieu.
Pour mémoire, l’incident de La Place 0-5 en mai 2021 a exposé les dossiers d’environ 5 000 enfants ; nous l’avons documenté dans cet article. Vos propres comptes sur ces plateformes méritent au moins autant de soin que celui que vous attendez du gouvernement.
Un exemple concret dans une garderie
Imaginons une garderie subventionnée de Terrebonne. Un matin, la directrice reçoit un courriel « de son fournisseur de logiciel » annonçant une mise à jour de sécurité, avec un lien vers une page de connexion identique à la vraie. Pressée, elle entre son nom d’utilisateur et son mot de passe. Sans sécurité multifactorielle, l’attaquant se connecte dans l’heure, exporte la liste des 80 enfants avec adresses, allergies et coordonnées des parents, puis envoie aux parents un faux avis de changement de compte bancaire pour les frais de garde. Avec la sécurité multifactorielle, la connexion de l’attaquant déclenche une demande de code sur le téléphone de la directrice ; elle n’a rien demandé, elle refuse, change son mot de passe et prévient son fournisseur. Vingt minutes de dérangement contre un incident à déclarer à la Commission d’accès à l’information et des mois à reconstruire la confiance des familles.
Ce que ça change pour votre service de garde
- Activez la sécurité multifactorielle sur le courriel de tout le personnel administratif cette semaine. Incluse dans Microsoft 365 et Google Workspace. Dix minutes par compte, avec une application d’authentification plutôt qu’un texto.
- Vérifiez que votre logiciel de gestion l’offre et activez-la pour tous les utilisateurs. Si ce n’est pas offert, écrivez au fournisseur et demandez une date ; c’est l’une des 12 questions à poser avant de lui confier les données des enfants. Une heure de configuration.
- Traitez ensuite les portails gouvernementaux, la banque et la paie. Un compte par jour, 15 minutes chacun, jusqu’à ce que la liste soit vide. Notez la date d’activation dans un registre.
- Remettez une clé physique aux comptes administrateurs. Deux clés par personne (une de secours), soit environ 100 à 180 $ par personne. C’est la méthode qui résiste le mieux à l’hameçonnage.
- Conservez les codes de récupération sous clé. Imprimés et rangés dans le classeur verrouillé de la direction, ou dans le gestionnaire de mots de passe. Sans eux, un téléphone perdu peut vous priver d’accès pendant des jours.
- Intégrez l’activation et la désactivation aux arrivées et départs. Nouvelle employée : compte personnel et facteur configuré le premier jour. Départ : facteur retiré et accès fermés le jour même. Dix minutes chaque fois.
- Inscrivez l’exigence dans votre politique de sécurité et vos contrats. Une phrase : « Tout accès à des renseignements personnels exige une authentification multifacteur. » Elle s’applique au personnel, au technicien et à tout nouveau fournisseur.
Sources
- Centre canadien pour la cybersécurité : ajoutez des couches de protection grâce à l’authentification multifacteur
- Microsoft Security, 20 août 2019 : prévenir 99,9 % des attaques de compte
- Google Security Blog, 17 mai 2019 : efficacité de l’hygiène de base des comptes
- Pensez cybersécurité : renforcer les points faibles de votre cybersécurité (statistiques canadiennes)
- Have I Been Pwned : nombre d’adresses compromises recensées
Foire aux questions
Qu’est-ce que la sécurité multifactorielle ?
C’est une méthode qui ajoute une couche de protection en exigeant une vérification d’identité supplémentaire avant l’accès aux données. Elle s’assure que seul le personnel autorisé peut consulter les informations.
Pourquoi utiliser l’authentification à deux facteurs ?
Elle rend plus difficile l’intrusion des pirates, car ils ont besoin d’informations d’authentification supplémentaires en plus du mot de passe. Cela crée aussi un niveau de confiance avec vos clients.
Comment protéger les données de mon service de garde ?
En mettant en œuvre un protocole de sécurité multifactorielle, vous assurez que seul le personnel autorisé accède aux données. Cela protège contre les tentatives de vol ou d’utilisation abusive.
À lire aussi
Votre fournisseur de logiciel de gestion de service de garde : 12 questions à lui poser avant de lui confier les données des enfants
31 octobre 2026 · 11 min de lecture
Comment éviter les pièges des médias sociaux au travail
4 avril 2023 · 7 min de lecture